

- Katılım
- 30 Eki 2016
- Mesajlar
- 6,974
- Beğeniler
- 12
- Puanları
- 18,020
- Konum
- Zonguldak
- Ad Soyad
- Turhan Karabulut
- Meslek
- Emlak
- Yaş
- 45
SSH ile bir sanal makineye girme konusundaki küçük deneyimiz şu soruyu akla getiriyor: Conntrack, yığından geçen ağ paketleri hakkında gerçekte nasıl bildirim alıyor?
Alma yolunu adım adım yürüyebiliriz ve IPv4 veya IPv6 yığınında bağlantı koduna doğrudan çağrı bulamayız. Conntrack, ağ yığınıyla doğrudan arayüz oluşturmaz.
Bunun yerine, Netfilter çerçevesine ve yığında pişirilen kancalara dayanır:
Netfilter kullanıcıları, conntrack gibi, onunla geri aramaları kaydedebilir. Netfilter, kancası bir ağ paketini işlediğinde tüm kayıtlı geri aramaları çalıştırır.
INET ailesi, yani IPv4 ve IPv6 için, aralarından seçim yapabileceğiniz beş Netfilter kancası vardır:
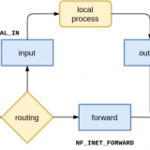
Ayrıntılı olarak Nftables - Paket akışı ve Netfilter kancalarına dayanmaktadır , thermalcircle.de , CC BY-SA 4.0
Conntrack hangilerini kullanıyor? Buna birazdan değineceğiz.
İlk önce tetiğe odaklanalım. Conntrack'in geri aramalarını Netfilter ile kaydetmesini sağlayan nedir?
SSH bağlantısı, modül yüklü olduğu için bağlantı tablosunda görünmüyor. Bunu zaten gördük. Bu, conntrack'in geri aramalarını modül yükleme zamanında Netfilter ile kaydetmediği anlamına gelir.
Ya da en azından bunu varsayılan olarak yapmıyor . Linux v5.1 (Mayıs 2019) sürümünden bu yana, conntrack modülü enable_hooks parametresine sahiptir , bu da conntrack'in geri aramalarını yükleme sırasında kaydetmesine neden olur:
Oyuncak sanal makinemize geri dönersek, conntrack modülünü enable_hooks setiyle yeniden yüklemeyi deneyelim:
Güzel! Conntrack tablosu artık SSH oturumumuz için bir giriş içeriyor.
Netfilter kancası, yığından geçen SSH oturum paketleri hakkında bağlantıya bildirimde bulundu.
Conntrack'in nasıl çağrıldığını artık bildiğimize göre sorumuza geri dönebiliriz - bağlantı ile güvenlik duvarı tarafından düşen bir TCP SYN paketini gözlemleyebilir miyiz?
Alma yolunu adım adım yürüyebiliriz ve IPv4 veya IPv6 yığınında bağlantı koduna doğrudan çağrı bulamayız. Conntrack, ağ yığınıyla doğrudan arayüz oluşturmaz.
Bunun yerine, Netfilter çerçevesine ve yığında pişirilen kancalara dayanır:
Kod:
Kodlari sadece uyelerimiz gorebilir.Netfilter kullanıcıları, conntrack gibi, onunla geri aramaları kaydedebilir. Netfilter, kancası bir ağ paketini işlediğinde tüm kayıtlı geri aramaları çalıştırır.
INET ailesi, yani IPv4 ve IPv6 için, aralarından seçim yapabileceğiniz beş Netfilter kancası vardır:
Ayrıntılı olarak Nftables - Paket akışı ve Netfilter kancalarına dayanmaktadır , thermalcircle.de , CC BY-SA 4.0
Conntrack hangilerini kullanıyor? Buna birazdan değineceğiz.
İlk önce tetiğe odaklanalım. Conntrack'in geri aramalarını Netfilter ile kaydetmesini sağlayan nedir?
SSH bağlantısı, modül yüklü olduğu için bağlantı tablosunda görünmüyor. Bunu zaten gördük. Bu, conntrack'in geri aramalarını modül yükleme zamanında Netfilter ile kaydetmediği anlamına gelir.
Ya da en azından bunu varsayılan olarak yapmıyor . Linux v5.1 (Mayıs 2019) sürümünden bu yana, conntrack modülü enable_hooks parametresine sahiptir , bu da conntrack'in geri aramalarını yükleme sırasında kaydetmesine neden olur:
Kod:
Kodlari sadece uyelerimiz gorebilir.Oyuncak sanal makinemize geri dönersek, conntrack modülünü enable_hooks setiyle yeniden yüklemeyi deneyelim:
Kod:
Kodlari sadece uyelerimiz gorebilir.Güzel! Conntrack tablosu artık SSH oturumumuz için bir giriş içeriyor.
Netfilter kancası, yığından geçen SSH oturum paketleri hakkında bağlantıya bildirimde bulundu.
Conntrack'in nasıl çağrıldığını artık bildiğimize göre sorumuza geri dönebiliriz - bağlantı ile güvenlik duvarı tarafından düşen bir TCP SYN paketini gözlemleyebilir miyiz?